Port Control
SSH, RDP, Database এবং Management Port প্রয়োজন অনুযায়ী নির্দিষ্ট Trusted IP বা Private Network-এর জন্য সীমিত করা যায়। Public Service-এর জন্য প্রয়োজনীয় Port খুলে রেখে Administrative Service সীমিত করলে Unauthorized Access-এর সুযোগ কমে।
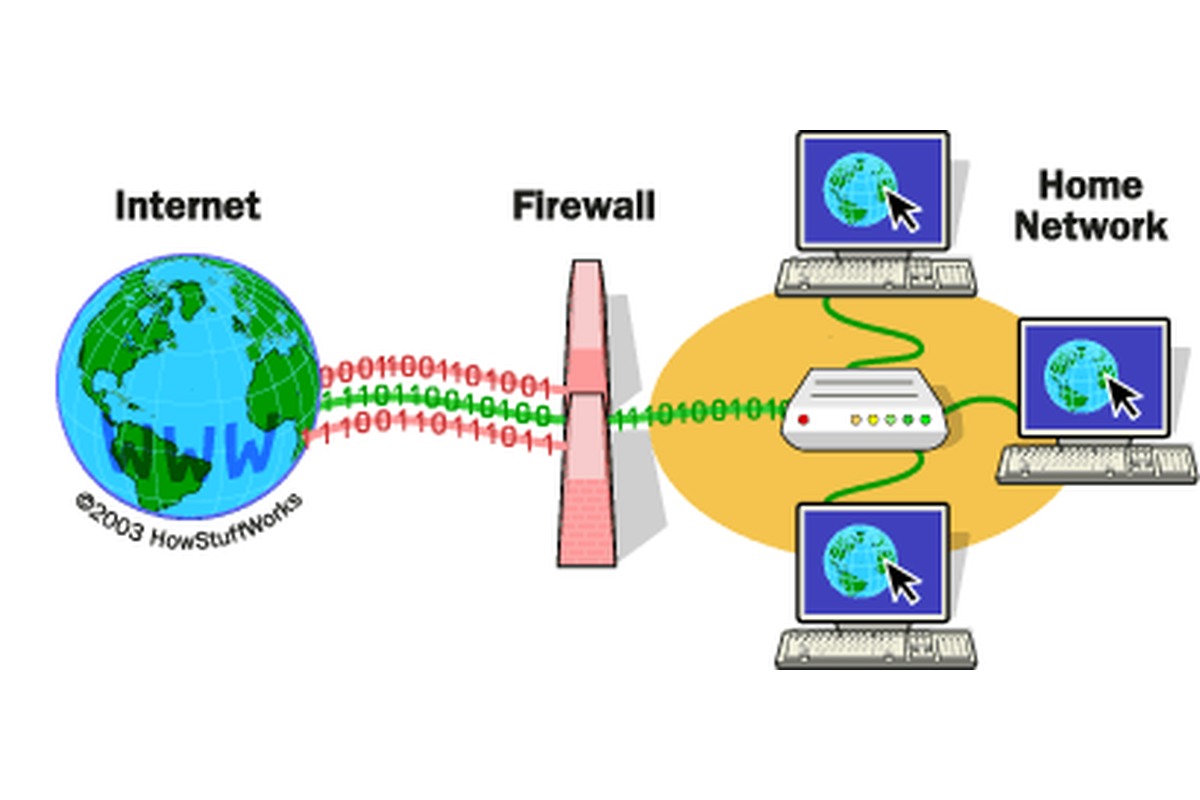
Firewall নির্ধারিত Security Rule অনুযায়ী Network Traffic Allow, Reject অথবা Drop করে। Server-এ কোন IP, Port এবং Protocol Access করতে পারবে তা নিয়ন্ত্রণ করতে Firewall গুরুত্বপূর্ণ ভূমিকা রাখে। সঠিক Firewall Configuration থাকলে Suspicious Connection, Unwanted Request এবং Unauthorized Access-এর ঝুঁকি নিয়ন্ত্রণ করা যায়।
অপ্রয়োজনীয় Service ও Management Port Internet থেকে সীমিত রাখলে Server-এর Attack Surface কমানো সহজ হয়। পাশাপাশি প্রয়োজন অনুযায়ী IP Filtering, Port Restriction এবং Firewall Rule Review করলে Server Security আরও ভালোভাবে বজায় রাখা সম্ভব হয়।
Firewall Network Traffic নির্দিষ্ট Rule অনুযায়ী পরীক্ষা করে এবং প্রয়োজন অনুযায়ী Connection Allow, Reject অথবা Drop করে। Internet-facing Server-এ শুধুমাত্র প্রয়োজনীয় Service ও Trusted Source-এর Access অনুমোদন করলে অপ্রয়োজনীয় Exposure কমানো যায়।
Firewall Rule তৈরি করার সময় Source IP, Destination, Protocol, Port এবং Connection Direction বিবেচনা করা প্রয়োজন। IPv4-এর পাশাপাশি Server-এ IPv6 চালু থাকলে IPv6-এর জন্যও আলাদা Firewall Policy সঠিকভাবে Configure করা জরুরি।
SSH, RDP, Database এবং Management Port প্রয়োজন অনুযায়ী নির্দিষ্ট Trusted IP বা Private Network-এর জন্য সীমিত করা যায়। Public Service-এর জন্য প্রয়োজনীয় Port খুলে রেখে Administrative Service সীমিত করলে Unauthorized Access-এর সুযোগ কমে।
Server-এ Service Install থাকলেও সেটি যদি Internet থেকে Access করার প্রয়োজন না হয়, Firewall দিয়ে External Access সীমিত করা যায়। অপ্রয়োজনীয় Port ও Service Public Network থেকে বন্ধ রাখলে Automated Scan ও Exploitation-এর সম্ভাব্য Entry Point কমে।
Firewall Log থেকে Blocked Connection, Repeated Port Scan এবং Suspicious Source সম্পর্কে তথ্য পাওয়া যায়। নিয়মিত Log Monitoring এবং Alert ব্যবস্থা থাকলে অস্বাভাবিক Network Activity দ্রুত শনাক্ত করে প্রয়োজনীয় Security Action নেওয়া সহজ হয়।
Remote Server-এ Firewall পরিবর্তনের সময় নিজের SSH, RDP অথবা Management Access ভুল করে Block হয়ে যেতে পারে। তাই Rule ধাপে ধাপে Apply করা, Existing Session সচল রাখা এবং প্রয়োজনে Console বা Out-of-band Access প্রস্তুত রাখা নিরাপদ পদ্ধতি। বড় পরিবর্তনের আগে বর্তমান Firewall Configuration সংরক্ষণ করাও উপকারী।
Network Firewall সাধারণত IP Address, Port, Protocol এবং Connection-এর উপর ভিত্তি করে Traffic নিয়ন্ত্রণ করে। Web Application Firewall বা WAF HTTP/HTTPS Request বিশ্লেষণ করে Web Application-এর নির্দিষ্ট Attack Pattern নিয়ন্ত্রণে সাহায্য করে। অনেক Environment-এ দুটি Security Layer একসঙ্গে ব্যবহার করা হয়।
Firewall Configure করার আগে Server-এ কোন Service চলবে এবং কোন Service Internet থেকে Access করা প্রয়োজন তার একটি পরিষ্কার তালিকা তৈরি করা উচিত। Public Website-এর Port এবং Administrative Port-এর Access Requirement এক নয়, তাই একই Rule সব Service-এর জন্য ব্যবহার করা উচিত নয়।
নিয়মিত Firewall Rule Review করলে পুরনো বা অপ্রয়োজনীয় Access শনাক্ত করা যায়। Server Service, IP Address অথবা Network Architecture পরিবর্তিত হলে Firewall Configuration-ও সেই অনুযায়ী Update এবং Test করা প্রয়োজন।
99 IT-এর VPS, Dedicated Server এবং Data Center Solution ব্যবহার করার সময় আপনার Application ও Network Requirement অনুযায়ী Firewall, Access Control এবং Monitoring পরিকল্পনা করুন। প্রয়োজনীয় Service-এ সঠিক Access রেখে অপ্রয়োজনীয় Exposure সীমিত করা Server Security-এর গুরুত্বপূর্ণ অংশ।
সব ব্লগ দেখুনWe sell dedicated Server only to Bangladeshi Lawfully authorized person from our own data-center (Dhaka, Bangladesh)